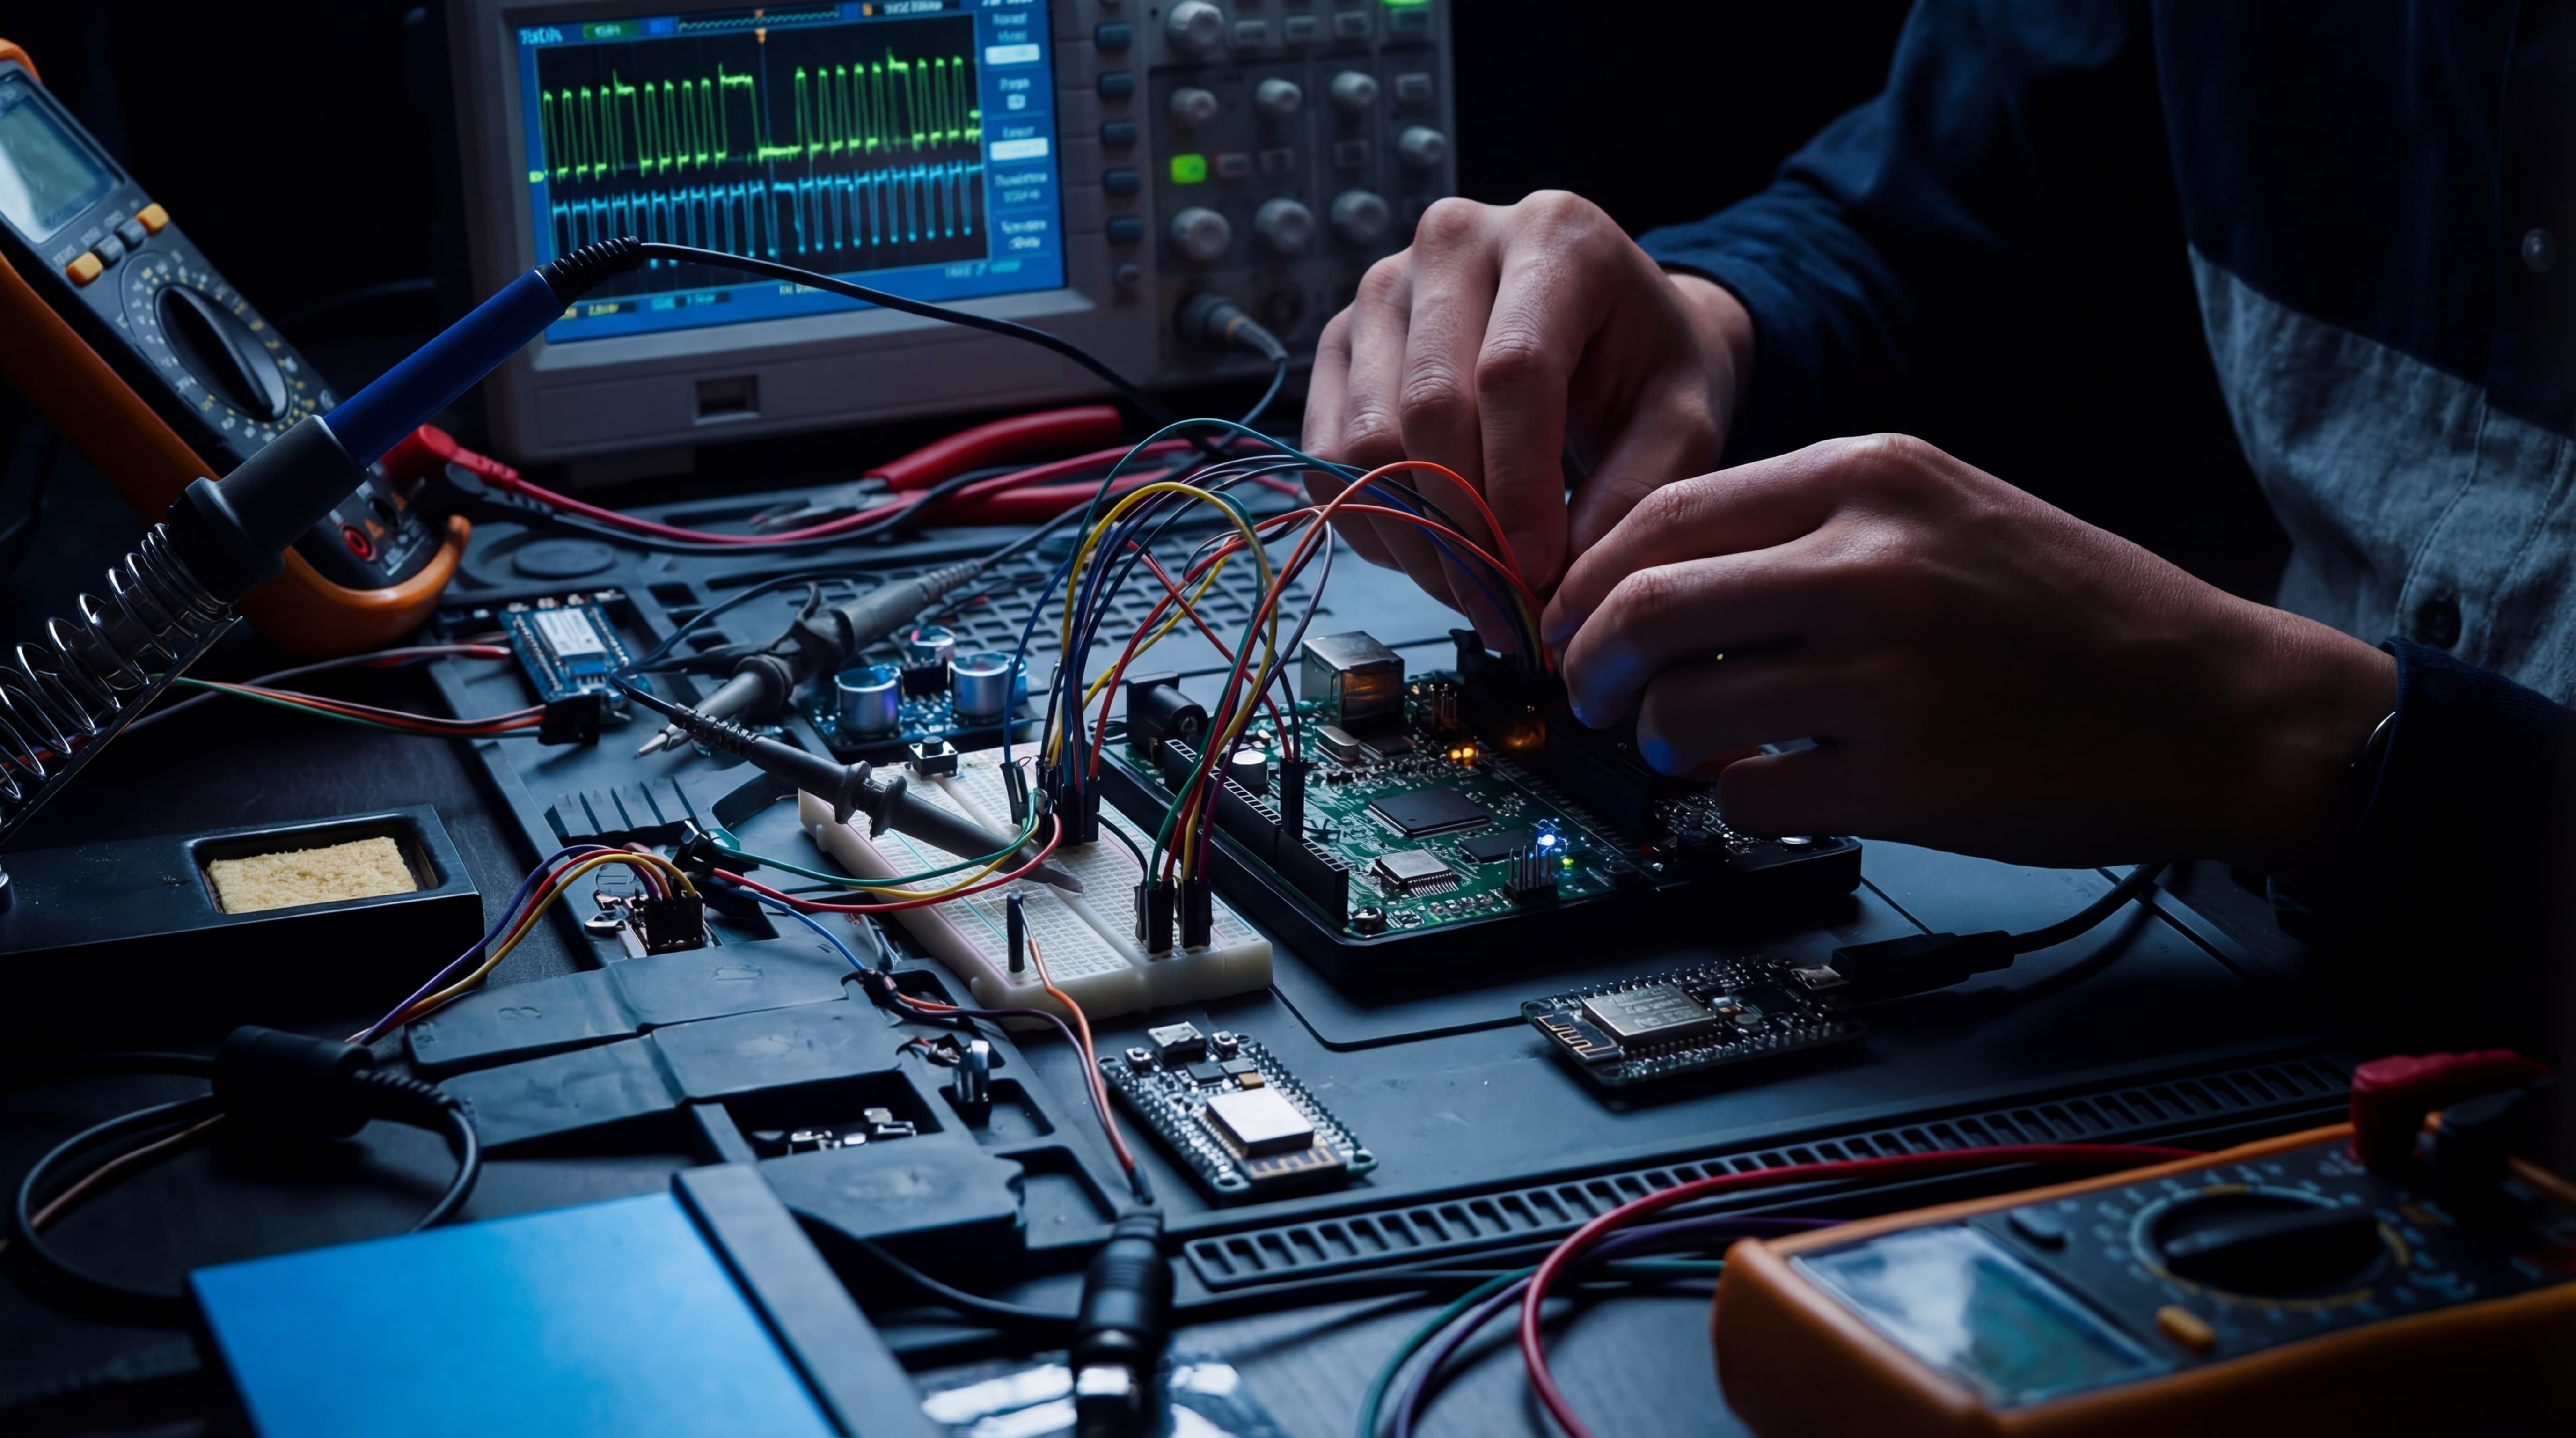
硬件安全实战训练营
软件可以打补丁,硬件不行。一颗芯片从流片到上市,安全设计的对错已经固化在硅片里。侧信道攻击可以从功耗波形中听出密钥,一次精准的电压毛刺就能让固件保护形同虚设。而即便是 ARM TrustZone 这样被广泛信赖的隔离机制,其上层软件实现中的漏洞也在不断被发现和利用——从破解指纹解锁到手机越狱,安全边界从来不是静态的。这些不是实验室里的理论推演,而是每年 BlackHat、DEFCON、CHES 上被反复验证的真实攻击。
理解硬件安全,最好的方式就是亲手去破一次。OSR 硬件安全训练营自 2022 年起持续举办,覆盖侧信道分析、故障注入、ARM TrustZone 漏洞利用三大方向。我们从顶会论文和真实漏洞中提炼课程,用真实芯片和自研设备搭建实验环境,让你在几天时间里走完从原理到上手的全过程。无论你是刚开始关注硬件安全的研究者,还是希望在特定方向深挖的工程师,欢迎来和我们一起动手。
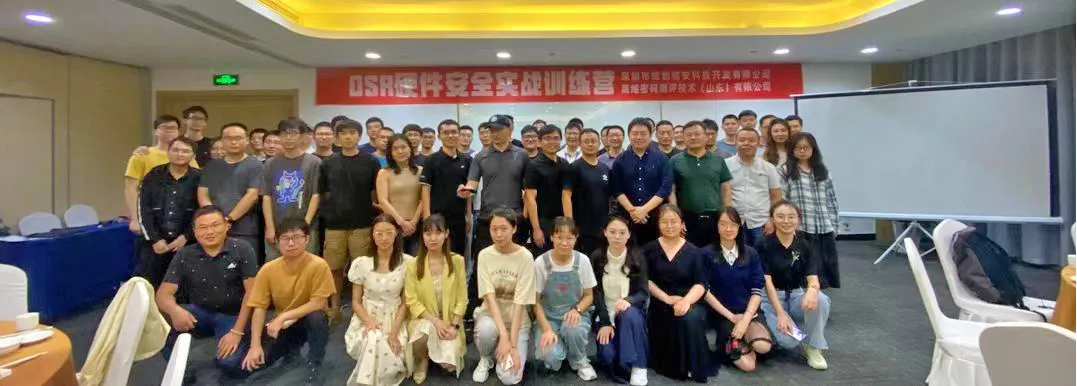
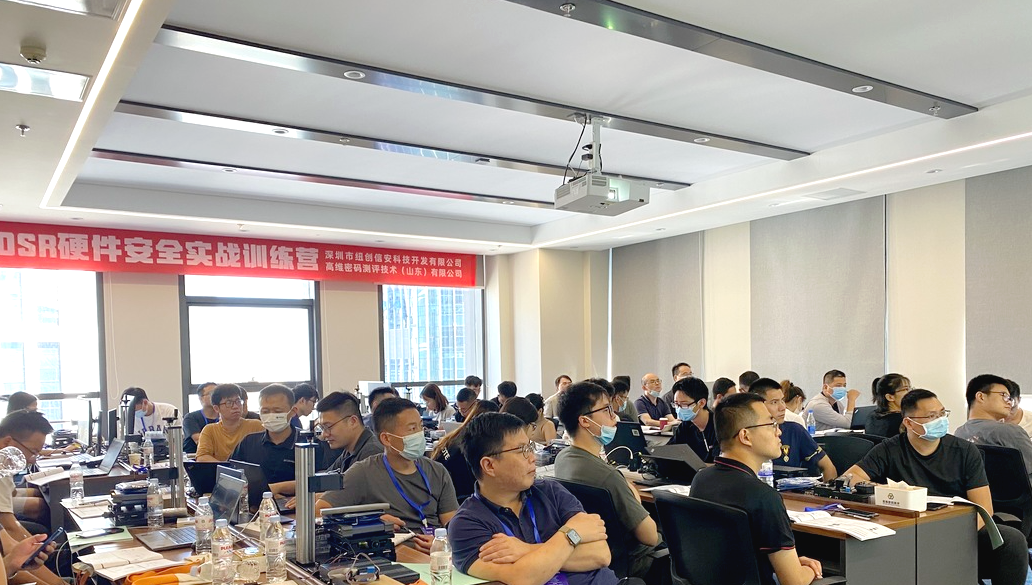
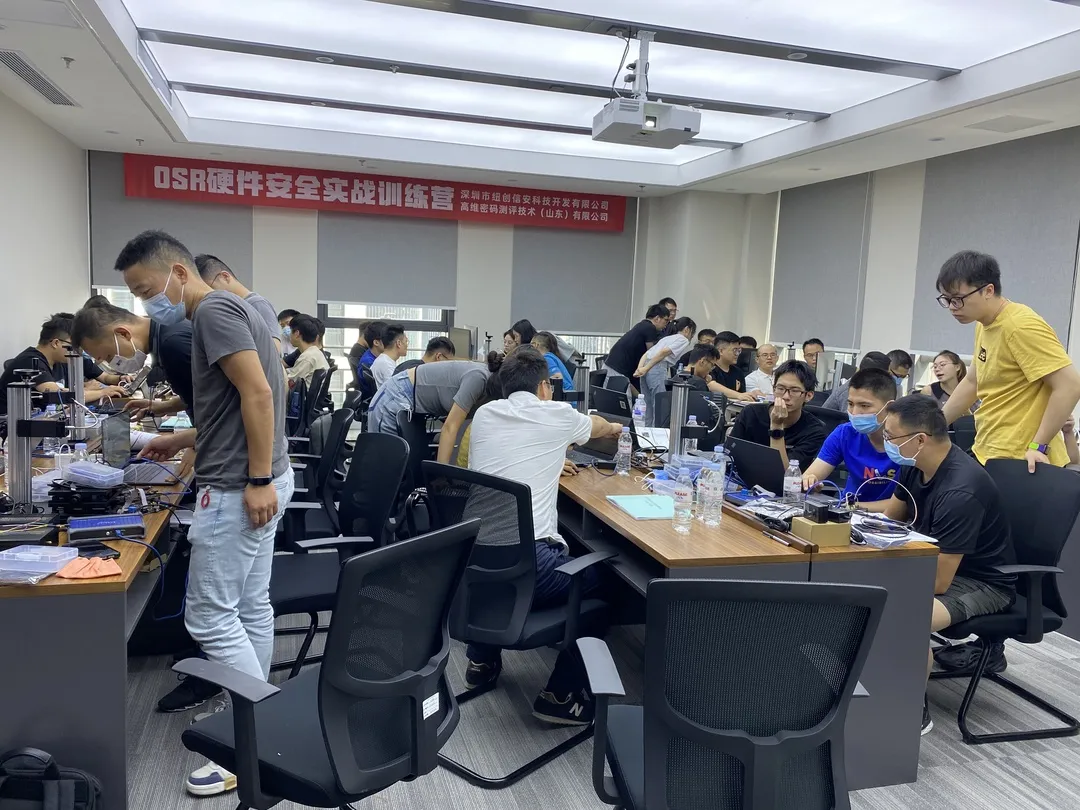
硬件安全实战训练营
硬件安全是一个高度学科交叉的方向。密码算法、处理器架构、信号处理、软件漏洞挖掘——只有把这些拼在一起,才能真正理解一块芯片的攻击面。但对很多人来说,难的不是某个单点技术,而是不知道从哪里开始、怎么把各种技术串起来。
训练营就是为此设计的。课程覆盖侧信道分析(功耗和电磁攻击实验,手把手完成密码芯片密钥破解)、故障注入攻击(电压和电磁注入实验,完成设备固件提取)、物联网设备攻防实战,以及硬件安全 CTF 比赛。我们希望用几天时间,帮你建立硬件安全的"作战地图"——知道有哪些方向、每个方向怎么入门、需要什么工具和能力。
除主线技术外,还设有前沿技术论坛,邀请业内研究者分享最新方向。培训不只是上课,更是一次硬件安全圈子的集结。
TrustZone Pwn 训练营
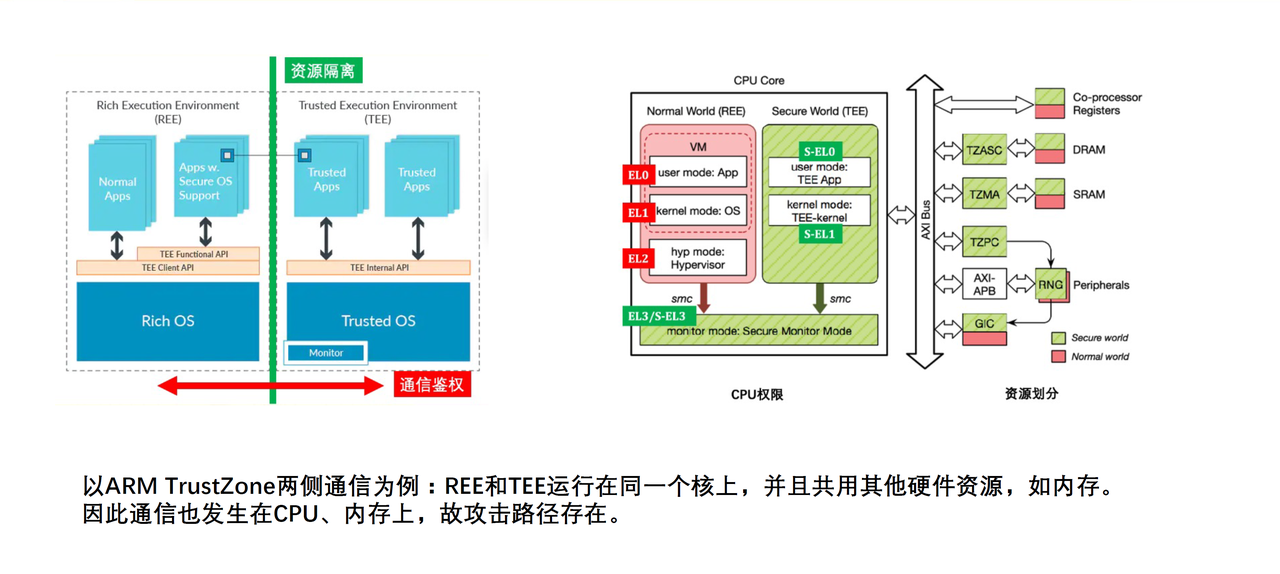
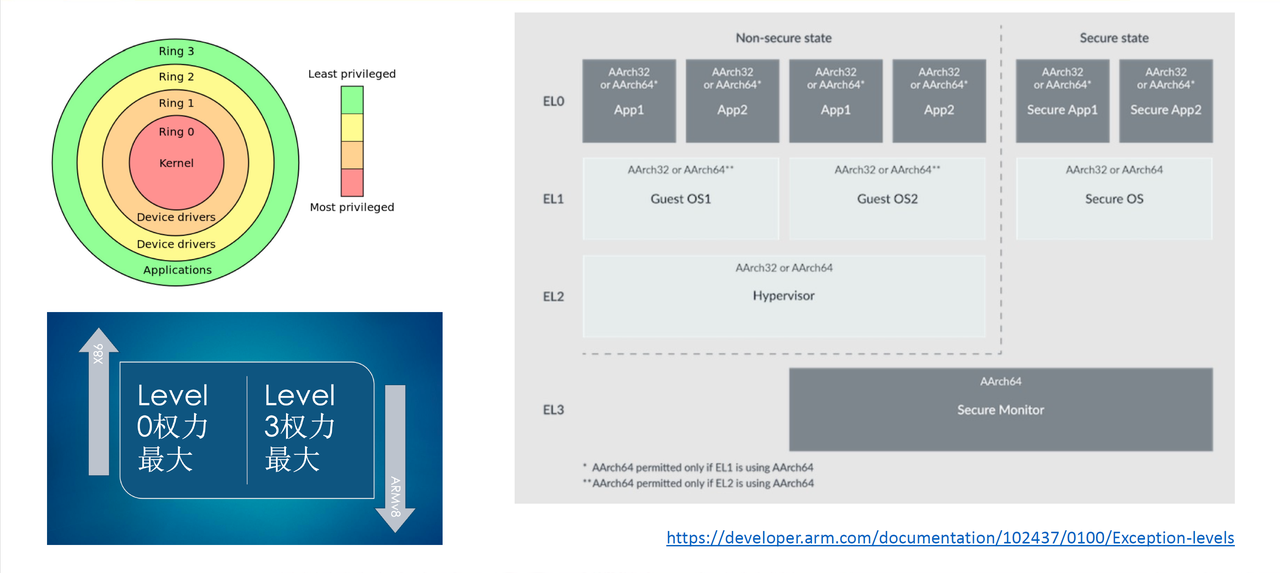
ARM TrustZone 作为一种数据保护技术已经普遍应用在我们身边。它存在于每一次的刷脸解锁中,每一次的指纹支付中,甚至手机的每一次开机中。从技术角度来说,ARM TrustZone 的防护目标可以简单理解为:即使攻击者拿到了 Linux 侧的 root,也无法获取其中的机密信息。但,没有牢不可破的信息系统,从破解指纹解锁到手机越狱,TrustZone 的攻防从未停歇。
OSR TrustZone Pwn 训练营以 OP-TEE 为底座,从 QEMU 模拟、ZYNQ 硬件、i.MX6 驱动三种视角拆解 ARM TrustZone 的资源隔离原理,再通过 12 道自研 CTF 赛题和真实漏洞锻炼破解能力。赛题涉及栈溢出、条件竞争、类型混淆、页表修改、堆喷、QEMU 逃逸等攻击面;漏洞导读涵盖华为 CVE-2021-39994、MOSEC Checkmate、BlackHat Glitched on Earth 等案例。全部课程配有详细 notebook 指导手册,累计 38 万字,即使原理部分也坚持实践开路——能调试的,绝不只看 PPT。
故障注入实战训练营
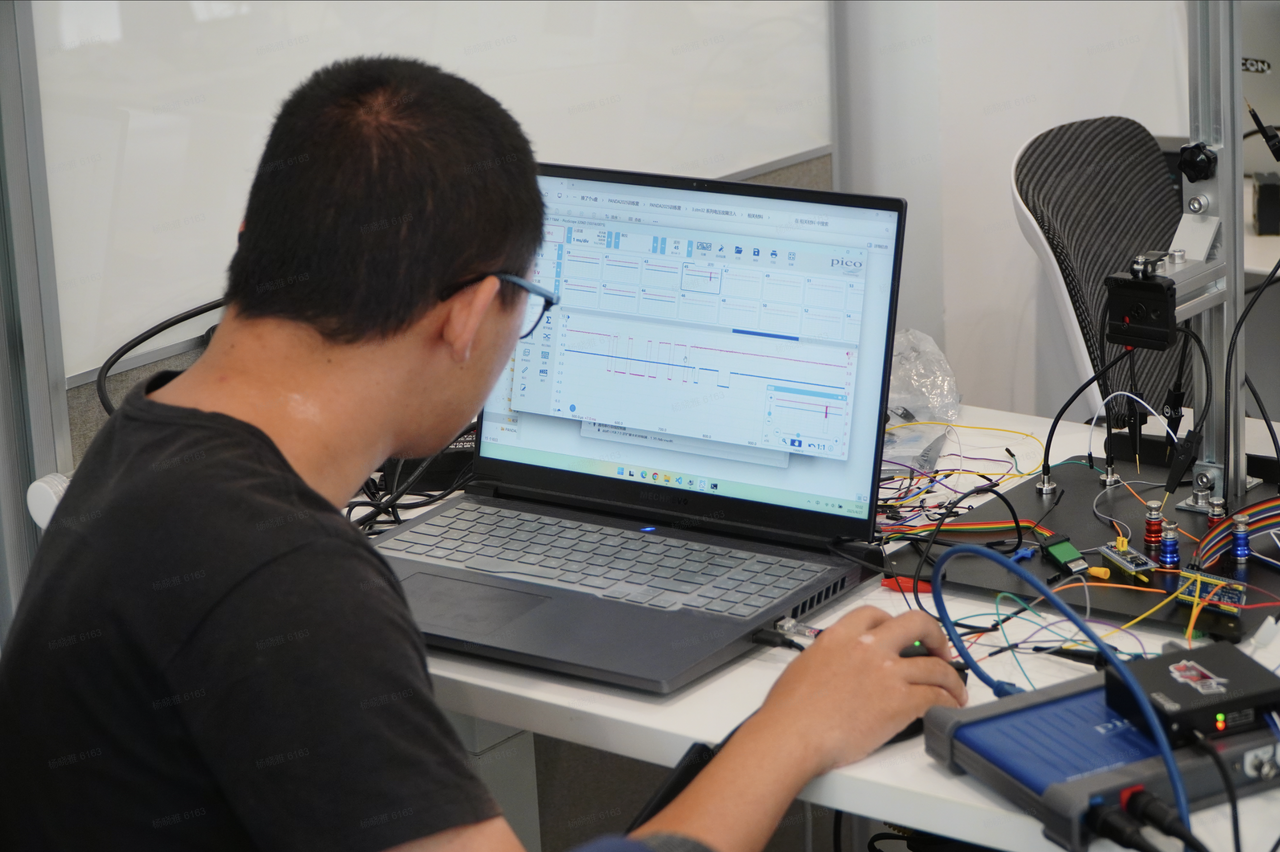
故障注入是一种通过电压毛刺、电磁脉冲等物理手段干扰芯片运行的攻击方法。一次精准的毛刺,可以绕过安全启动、读出受保护的固件、提取芯片内部密钥。近几年,从 ESP32 到 AirTag,从 Trezor 硬件钱包到特斯拉车机,从 AMD Zen CPU 到星链终端——故障注入的攻击面远比想象中广泛。
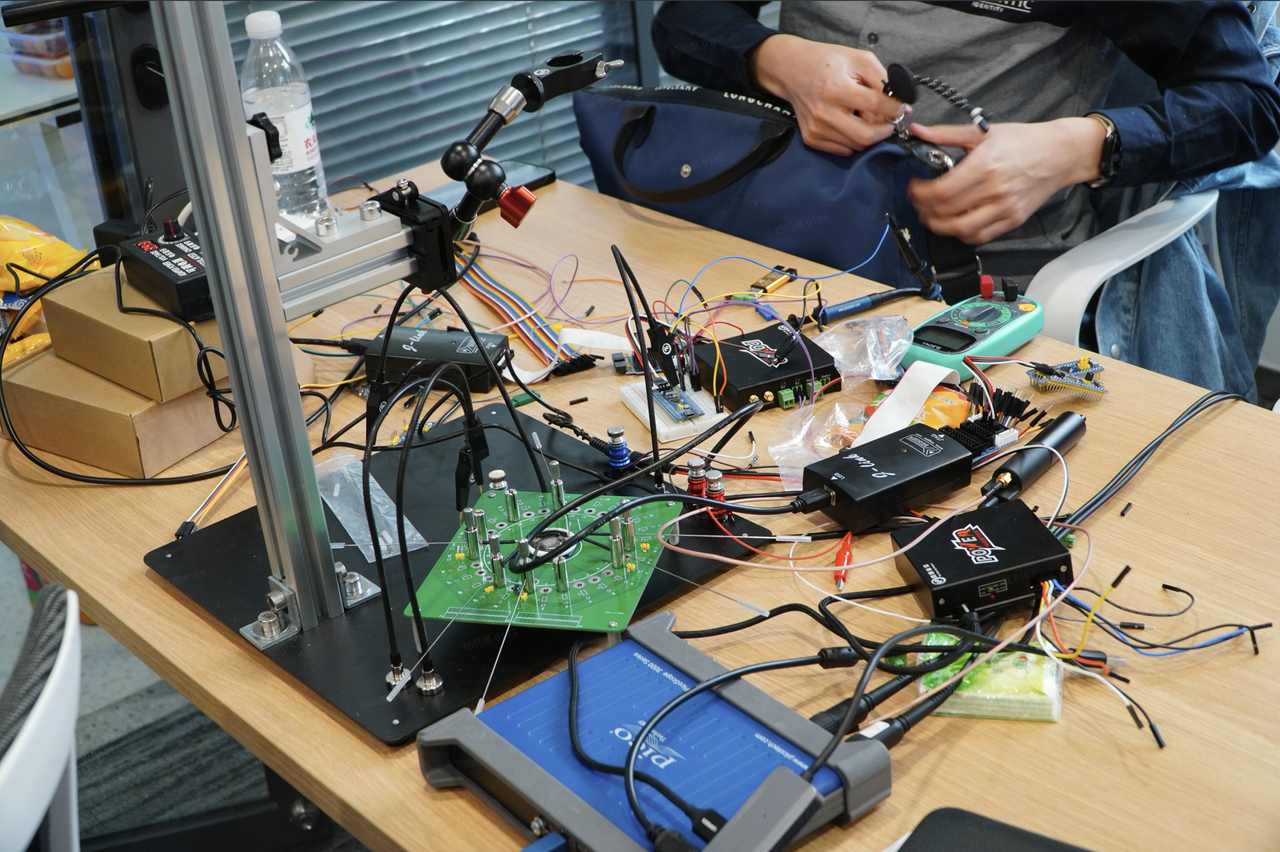
OSR 故障注入实战训练营是国内首个以真实芯片为攻击目标的故障注入培训。你会亲手使用 OSR 自研的 PowerShorter 设备,对 nRF52、STM32 等芯片实施电压故障注入,完成固件读保护绕过。课程拆解 12 个来自 BlackHat、DEFCON、CCC、CHES 的经典案例,并深度剖析 Nintendo Switch 硬破方案 SX Core 背后的故障注入武器化技术——揭开这个硬件黑客史上最具影响力的破解背后的重重疑云。
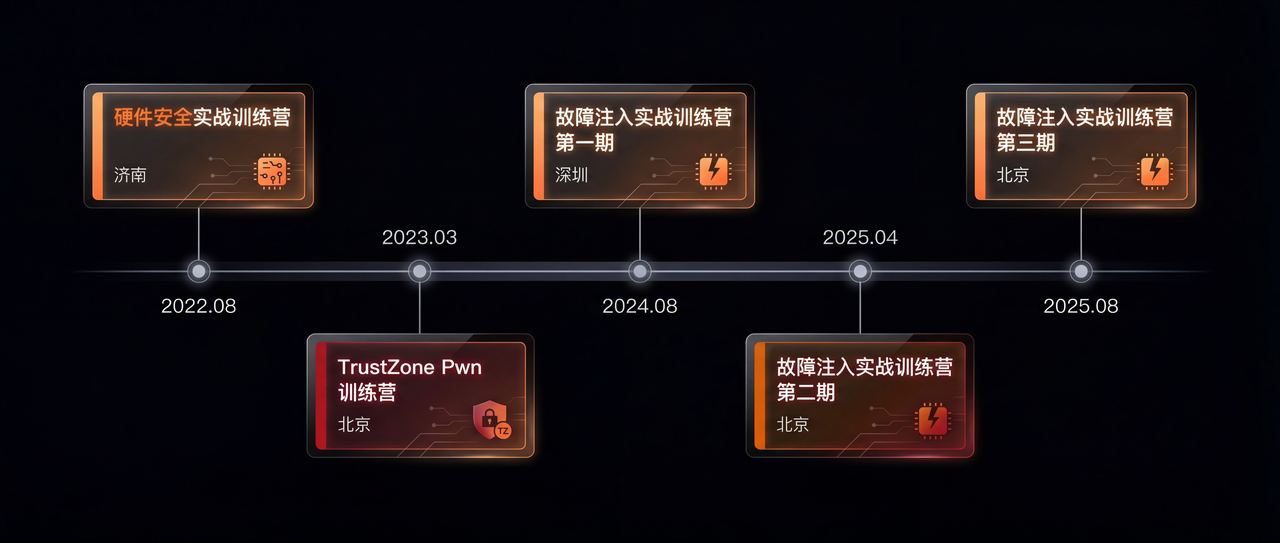
往期回顾
课程咨询
有任何问题或报名意向,欢迎随时联系我们